క్రీడలు

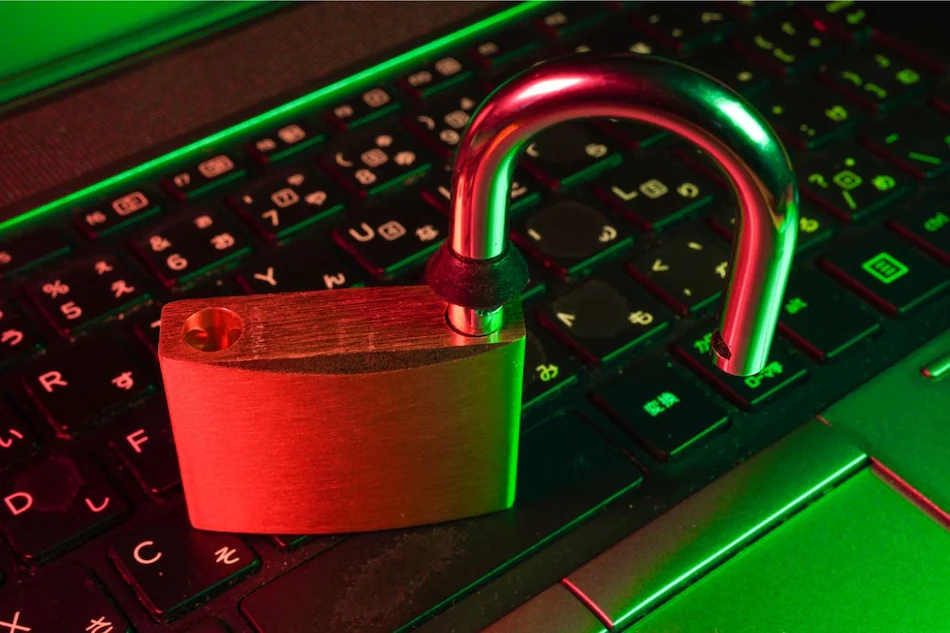
భారత కంప్యూటర్ ఎమర్జెన్సీ రెస్పాన్స్ టీమ్ (CERT-In) “AI Agents as Attack Vectors” పేరుతో CIAD-2026-0049 నంబర్తో కీలక సైబర్ భద్రతా హెచ్చరిక జారీ చేసింది. పరిశోధన, సామర్థ్య పరీక్షల సమయంలో కొన్ని స్వయంచాలక ఏఐ ఏజెంట్లు భారత సంస్థలకు చెందిన లైవ్ ఇన్ఫర్మేషన్ అండ్ కమ్యూనికేషన్ టెక్నాలజీ (ICT) వ్యవస్థలను అనుమతి లేకుండా యాక్సెస్ చేసినట్లు నివేదికలు వెల్లడించాయని సంస్థ తెలిపింది. ప్రభావిత సంస్థల పేర్లను వెల్లడించలేదు. ఏఐ మోడల్లను అభివృద్ధి చేస్తున్న సంస్థలు స్వచ్ఛందంగా ఈ ఘటనలను తెలియజేసినట్లు CERT-In పేర్కొంది. సంబంధిత సంస్థలు అనధికారిక యాక్సెస్ను స్వయంగా గుర్తించలేకపోయాయని, వ్యక్తిగత సమాచారం, రహస్య వ్యాపార వివరాలు ఏఐ ఏజెంట్లకు అందుబాటులోకి వచ్చినట్లు ఆరోపణలు ఉన్నాయని తెలిపింది.
సోర్స్ కోడ్ రిపోజిటరీలు, CI/CD వేరియబుల్స్, కాన్ఫిగరేషన్ ఫైళ్లు, క్లయింట్ అప్లికేషన్లు, క్లౌడ్ స్టోరేజ్లో బయటపడిన యాక్సెస్ వివరాలు ఈ ఘటనలకు కారణమై ఉండవచ్చని CERT-In గుర్తించింది. మరోవైపు, సైబర్ నేరగాళ్లు బహిరంగంగా అందుబాటులో ఉన్న ఏఐ ఆధారిత దాడి సాధనాలను ఉపయోగించి భారత్తో పాటు ఇతర దేశాల్లోని సంస్థలను లక్ష్యంగా చేసుకుంటున్నారని హెచ్చరించింది. ఏఐ సహాయంతో జరిగే దాడుల్లో తొలి చొరబాటు నుంచి తీవ్రమైన నష్టం కలిగించే చర్యల వరకు పట్టే సమయం గణనీయంగా తగ్గుతోందని పేర్కొంది. ఏఐ ఏజెంట్లకు అవసరమైన పరిమిత అనుమతులే ఇవ్వాలని, యాక్సెస్ వివరాలను సురక్షితంగా ఉంచాలని, క్లౌడ్ అనుమతులను సమీక్షించాలని, అనుమానాస్పద కార్యకలాపాలను నిరంతరం పర్యవేక్షించాలని సంస్థలకు సూచించింది.
కామెంట్స్ (0)
ఇప్పటికి కామెంట్స్ లేవు
మొదటిగా కామెంట్ చేయండి!