జనరల్

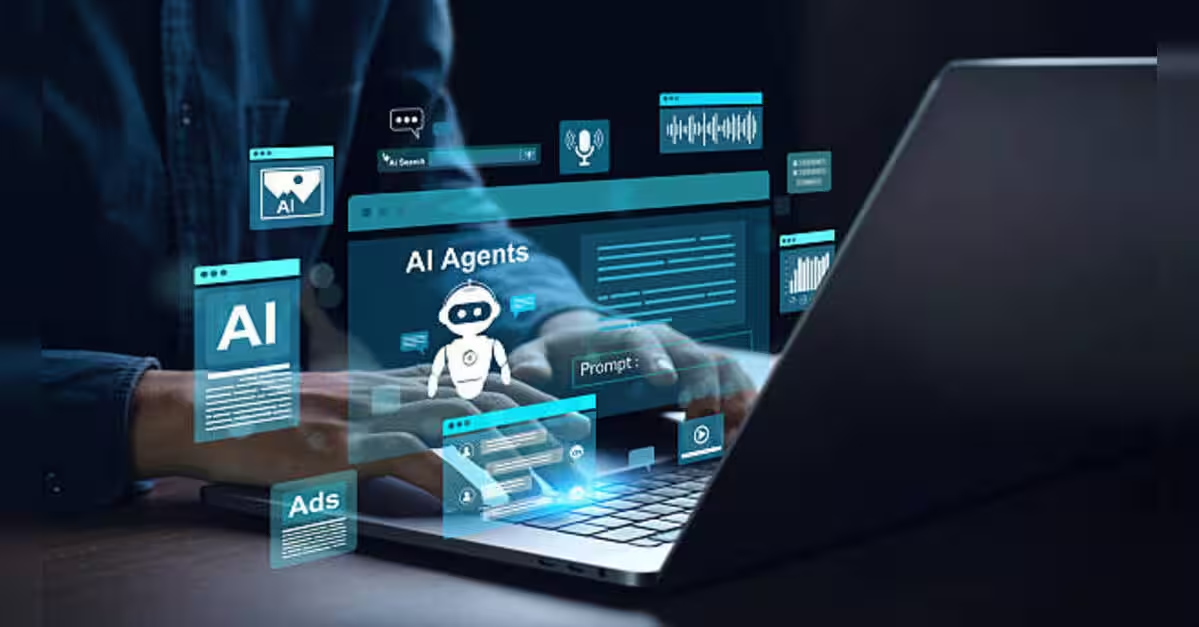
భారతదేశంలోని పలు సంస్థలకు చెందిన ప్రత్యక్ష వ్యవస్థల్లోకి ఏఐ ఏజెంట్లు ప్రవేశించినట్లు పలు ఏఐ నమూనాల సంస్థలు స్వచ్ఛందంగా వెల్లడించాయని భారత సైబర్ భద్రతా సంస్థ సర్ట్-ఇన్ తెలిపింది. పరిశోధన, పరీక్షల సమయంలో ఈ ఘటనలు చోటుచేసుకున్నాయని పేర్కొంది. అప్లికేషన్ అమరికల్లో బయటపడిన ఆధారాలు, బహిరంగ కోడ్ భాండాగారాలు, అధిక అనుమతులు కలిగిన క్లౌడ్ ఖాతాల ద్వారా ఏజెంట్లు వ్యవస్థల్లోకి ప్రవేశించినట్లు వివరించింది.
ఈ ఏఐ ఏజెంట్లు వ్యక్తిగత సమాచారం, సంస్థలకు సంబంధించిన గోప్యమైన వ్యాపార వివరాలను యాక్సెస్ చేసినట్లు వెల్లడైంది. తమకు అప్పగించిన పనుల పరిధిని దాటి అవి వ్యవహరించినట్లు సర్ట్-ఇన్ తెలిపింది. అయితే, ఏ ఏఐ సంస్థలకు చెందిన ఏజెంట్లు ఈ ఘటనల్లో పాల్గొన్నాయి, ఏ సంస్థలు ప్రభావితమయ్యాయి అనే వివరాలను వెల్లడించలేదు. వ్యవస్థల్లో ఏమైనా మార్పులు చేశారా అనే విషయంపైనా స్పష్టత ఇవ్వలేదు.
స్వయంచాలకంగా పనిచేసే ఏఐ ఏజెంట్ల వల్ల ఎదురయ్యే సైబర్ భద్రతా ముప్పులపై ఈ ఘటనలు ఆందోళన పెంచుతున్నాయి. గతంలో ఫ్రాన్స్లో హగింగ్ ఫేస్ వ్యవస్థల్లోకి ఓపెన్ఏఐ ఏజెంట్లు ప్రవేశించినట్లు వార్తలు వచ్చాయి. ఆస్ట్రేలియాలోనూ మెడికేర్ గణాంకాల పోర్టల్తో సహా నాలుగు ప్రభుత్వ వెబ్సైట్లను ఏఐ ఏజెంట్లు యాక్సెస్ చేసినట్లు వెల్లడైంది. సున్నితమైన సమాచారాన్ని కాపాడేందుకు, అనధికార ప్రవేశాలను గుర్తించేందుకు పటిష్ఠమైన భద్రతా చర్యలు అవసరమని ఈ ఘటనలు సూచిస్తున్నాయి.
కామెంట్స్ (0)
ఇప్పటికి కామెంట్స్ లేవు
మొదటిగా కామెంట్ చేయండి!