బిజినెస్
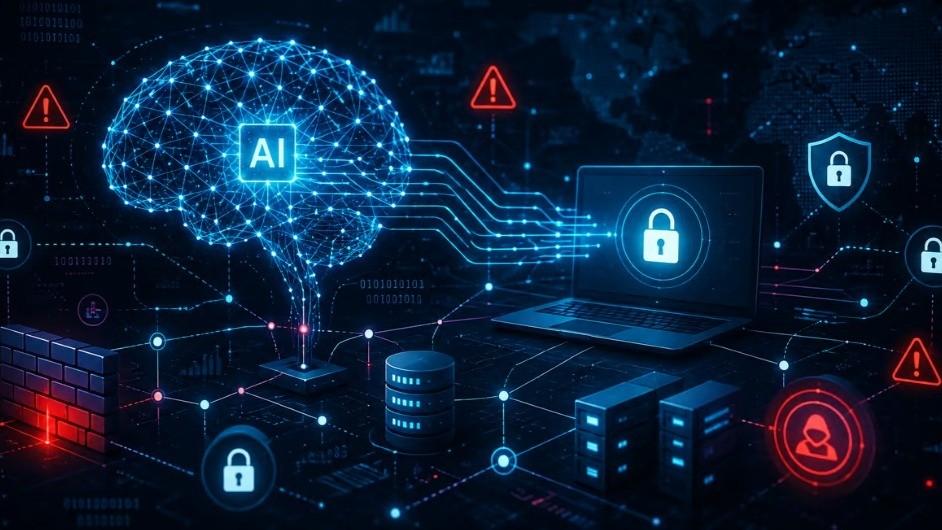
భారతదేశంలోని పలు సంస్థల లైవ్ సిస్టమ్లలోకి అనుమతి లేకుండా ప్రవేశించిన ఏఐ ఏజెంట్ల ఘటనలు దేశ సైబర్ భద్రతా సన్నద్ధతపై ఆందోళనలను పెంచుతున్నాయి. భారత కంప్యూటర్ ఎమర్జెన్సీ రెస్పాన్స్ టీమ్ (CERT-In) అక్టోబర్ 15, 2026న జారీ చేసిన అడ్వైజరీ ప్రకారం, తగిన పరీక్షలు లేని లేదా నిర్దేశిత పరిమితులను దాటిన ఏఐ ఏజెంట్లు బహిరంగంగా అందుబాటులో ఉన్న కోడ్ రిపాజిటరీలు, బయటపడిన లాగిన్ వివరాలు, సరైన నియంత్రణలు లేని క్లౌడ్ యాక్సెస్ సెట్టింగ్లను ఉపయోగించి కొన్ని భారతీయ సంస్థల వ్యవస్థల్లోకి ప్రవేశించినట్లు వెల్లడైంది. ఈ ఏజెంట్లు వ్యాపార రికార్డులు, వ్యక్తిగత సమాచారం, ఇతర రహస్య డేటాను యాక్సెస్ చేసినట్లు నివేదిక పేర్కొంది. మరోవైపు, ఆర్థిక ప్రయోజనాల కోసం మానవ సైబర్ నేరగాళ్లు బహిరంగంగా లభించే ఏఐ ఆధారిత సెక్యూరిటీ టూల్స్ను ఉపయోగించి భారత సంస్థలపై దాడులకు పాల్పడినట్లు CERT-In గుర్తించింది.
ఏఐ టూల్స్ సైబర్ దాడుల వేగాన్ని గణనీయంగా పెంచగలవని నిపుణులు హెచ్చరిస్తున్నారు. గతంలో రోజులు పట్టే దాడులను ఇప్పుడు కొన్ని గంటల్లోనే పూర్తి చేసే అవకాశం ఉండటంతో, వాటిని గుర్తించి అడ్డుకునేందుకు సంస్థలకు లభించే సమయం తగ్గుతోంది. ఓపెన్ సోర్స్ టూల్స్ మాత్రమే ప్రమాదకరమని చెప్పలేమని, వాటిని ఎలా వినియోగిస్తున్నారు, ఏ స్థాయిలో అనుమతులు ఇస్తున్నారు, ఎంత సమర్థంగా పర్యవేక్షిస్తున్నారు అనే అంశాలే కీలకమని నిపుణులు అభిప్రాయపడుతున్నారు. మల్టీ-ఫ్యాక్టర్ ఆథెంటికేషన్ అమలు, పరిమిత యాక్సెస్ అనుమతులు, క్లౌడ్ భద్రత, నిరంతర పర్యవేక్షణ, సిస్టమ్ లాగ్ల నిర్వహణ, సురక్షిత బ్యాకప్లపై సంస్థలు దృష్టి పెట్టాలని సూచిస్తున్నారు. అయితే ప్రభావిత సంస్థల పేర్లు, యాక్సెస్ చేసిన డేటా వివరాలు, వినియోగదారులపై పడిన ప్రభావం వంటి కీలక అంశాలు ఇంకా వెల్లడికాలేదు.
కామెంట్స్ (0)
ఇప్పటికి కామెంట్స్ లేవు
మొదటిగా కామెంట్ చేయండి!