సినిమాలు

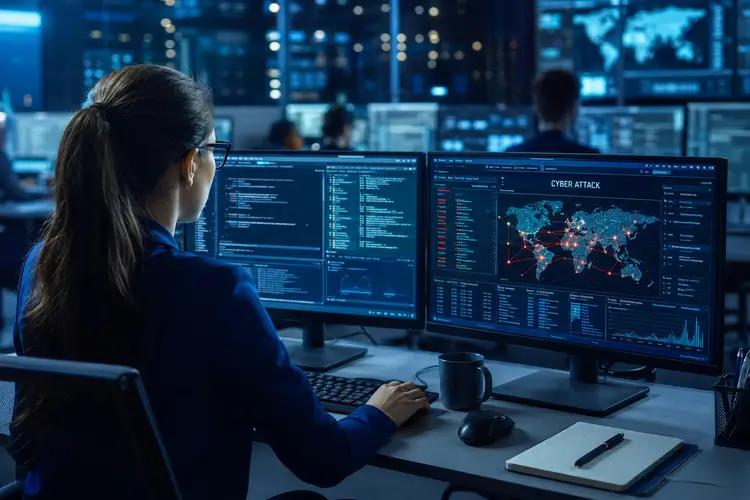
భారత ఫిన్టెక్ సంస్థలు, బ్యాంకింగ్, ఆర్థిక సేవలు, బీమా రంగాలకు చెందిన సంస్థలపై ఏఐ ఆధారిత సైబర్ దాడులు తీవ్రతరం అవుతున్నాయని భారత కంప్యూటర్ ఎమర్జెన్సీ రెస్పాన్స్ టీమ్ (CERT-In) హెచ్చరించింది. నవంబర్ 4న విడుదల చేసిన తాజా అడ్వైజరీలో ఈ దాడులకు పాల్పడుతున్న ముప్పును ‘క్రాఫ్టీ ఫాల్కన్’గా గుర్తించింది. ఈ సైబర్ ముప్పు ప్రస్తుతం కొనసాగుతోందని స్పష్టం చేసింది. CERT-In ఆర్థిక రంగానికి చెందిన ఘటనలపై పనిచేసే ప్రత్యేక బృందం విశ్లేషణ ప్రకారం.. హ్యాకర్లు పబ్లిక్గా అందుబాటులో ఉన్న ఏఐ ఆధారిత సెక్యూరిటీ టూల్స్తో లక్ష్య సంస్థల వ్యవస్థలను పరిశీలించి, వాటిలోని లోపాలను ఉపయోగించుకుంటున్నారు. బాధిత సంస్థల పేమెంట్, నగదు పంపిణీ ఏపీఐలను దుర్వినియోగం చేస్తూ యంత్ర వేగంతో లావాదేవీలకు ప్రయత్నిస్తున్నారు. నాన్-బ్యాంకింగ్ ఫైనాన్షియల్ కంపెనీలు (ఎన్బీఎఫ్సీలు), డిజిటల్ రుణ సంస్థలు, పేమెంట్ అగ్రిగేటర్లు, క్రిప్టోకరెన్సీ ఎక్స్ఛేంజీలు ఈ దాడుల బారిన పడినట్లు వెల్లడించింది. గతంలో భద్రతా లోపాలను సరిచేసిన కొన్ని సంస్థలను కూడా పూర్తిస్థాయిలో చర్యలు తీసుకోకపోవడంతో హ్యాకర్లు మళ్లీ లక్ష్యంగా చేసుకున్నారని తెలిపింది. పండగల సమయంలో భద్రతా పర్యవేక్షణ తగ్గడం, స్పందన ఆలస్యం కావడాన్ని కూడా దాడి చేసేవారు తమకు అనుకూలంగా మార్చుకుంటున్నట్లు పేర్కొంది.
ఈ దాడుల్లో ARTEX, PentAGI, Cairn, CyberStrikeAI వంటి ఏఐ ఆధారిత టూల్స్ను ఉపయోగిస్తున్నట్లు CERT-In గుర్తించింది. క్లౌడ్ వ్యవస్థల్లోకి చొరబడటం, పరీక్షల కోసం ఉపయోగించే వాతావరణాల నుంచి ప్రధాన వ్యవస్థల్లోకి ప్రవేశించడం, దొంగిలించిన క్రెడెన్షియల్స్, టోకెన్ల ద్వారా నెట్వర్క్లో మరింత లోతుగా చొరబడటం వంటి పద్ధతులను హ్యాకర్లు అనుసరిస్తున్నారని తెలిపింది. అప్లికేషన్ కోడ్ను విశ్లేషించి, మార్పులు చేసిన సాఫ్ట్వేర్ ప్యాకేజీల ద్వారా అనధికార ఏపీఐ కాల్స్ చేస్తున్నట్లు వివరించింది. పెద్ద మొత్తంలో నగదు బదిలీకి ముందు రూ.1తో పరీక్షా లావాదేవీలు నిర్వహించడం, పేమెంట్ అగ్రిగేటర్ల సెటిల్మెంట్ ఏపీఐలను దుర్వినియోగం చేయడం, దొంగిలించిన క్రిప్టో వాలెట్ కీస్తో నిధులను లక్ష్యంగా చేసుకోవడం వంటి చర్యలు గుర్తించినట్లు పేర్కొంది. ఈ నేపథ్యంలో ఆర్థిక సంస్థలు 24 గంటల పాటు భద్రతా పర్యవేక్షణ పెంచాలని, సైబర్ దాడుల ఆనవాళ్లను పూర్తిగా తొలగించి ఫోరెన్సిక్ తనిఖీలు నిర్వహించాలని సూచించింది. పరీక్షా వ్యవస్థలను ప్రధాన సర్వర్ల నుంచి వేరు చేయడం, క్లౌడ్ యాక్సెస్ను పరిమితం చేయడం, ప్రతి లావాదేవీని సర్వర్ స్థాయిలో ధ్రువీకరించడం, క్రిప్టో వాలెట్ కీలను సురక్షితంగా భద్రపరచడం వంటి చర్యలు తీసుకోవాలని స్పష్టం చేసింది. అలాగే, ముందస్తు లిఖితపూర్వక అనుమతి, నిర్దిష్ట పరిధి, నిర్ణీత సమయంతోనే పెనెట్రేషన్ టెస్టింగ్ నిర్వహించాలని సూచించింది.
కామెంట్స్ (0)
ఇప్పటికి కామెంట్స్ లేవు
మొదటిగా కామెంట్ చేయండి!